

Configurer WireGuard pour votre réseau privé Simbase
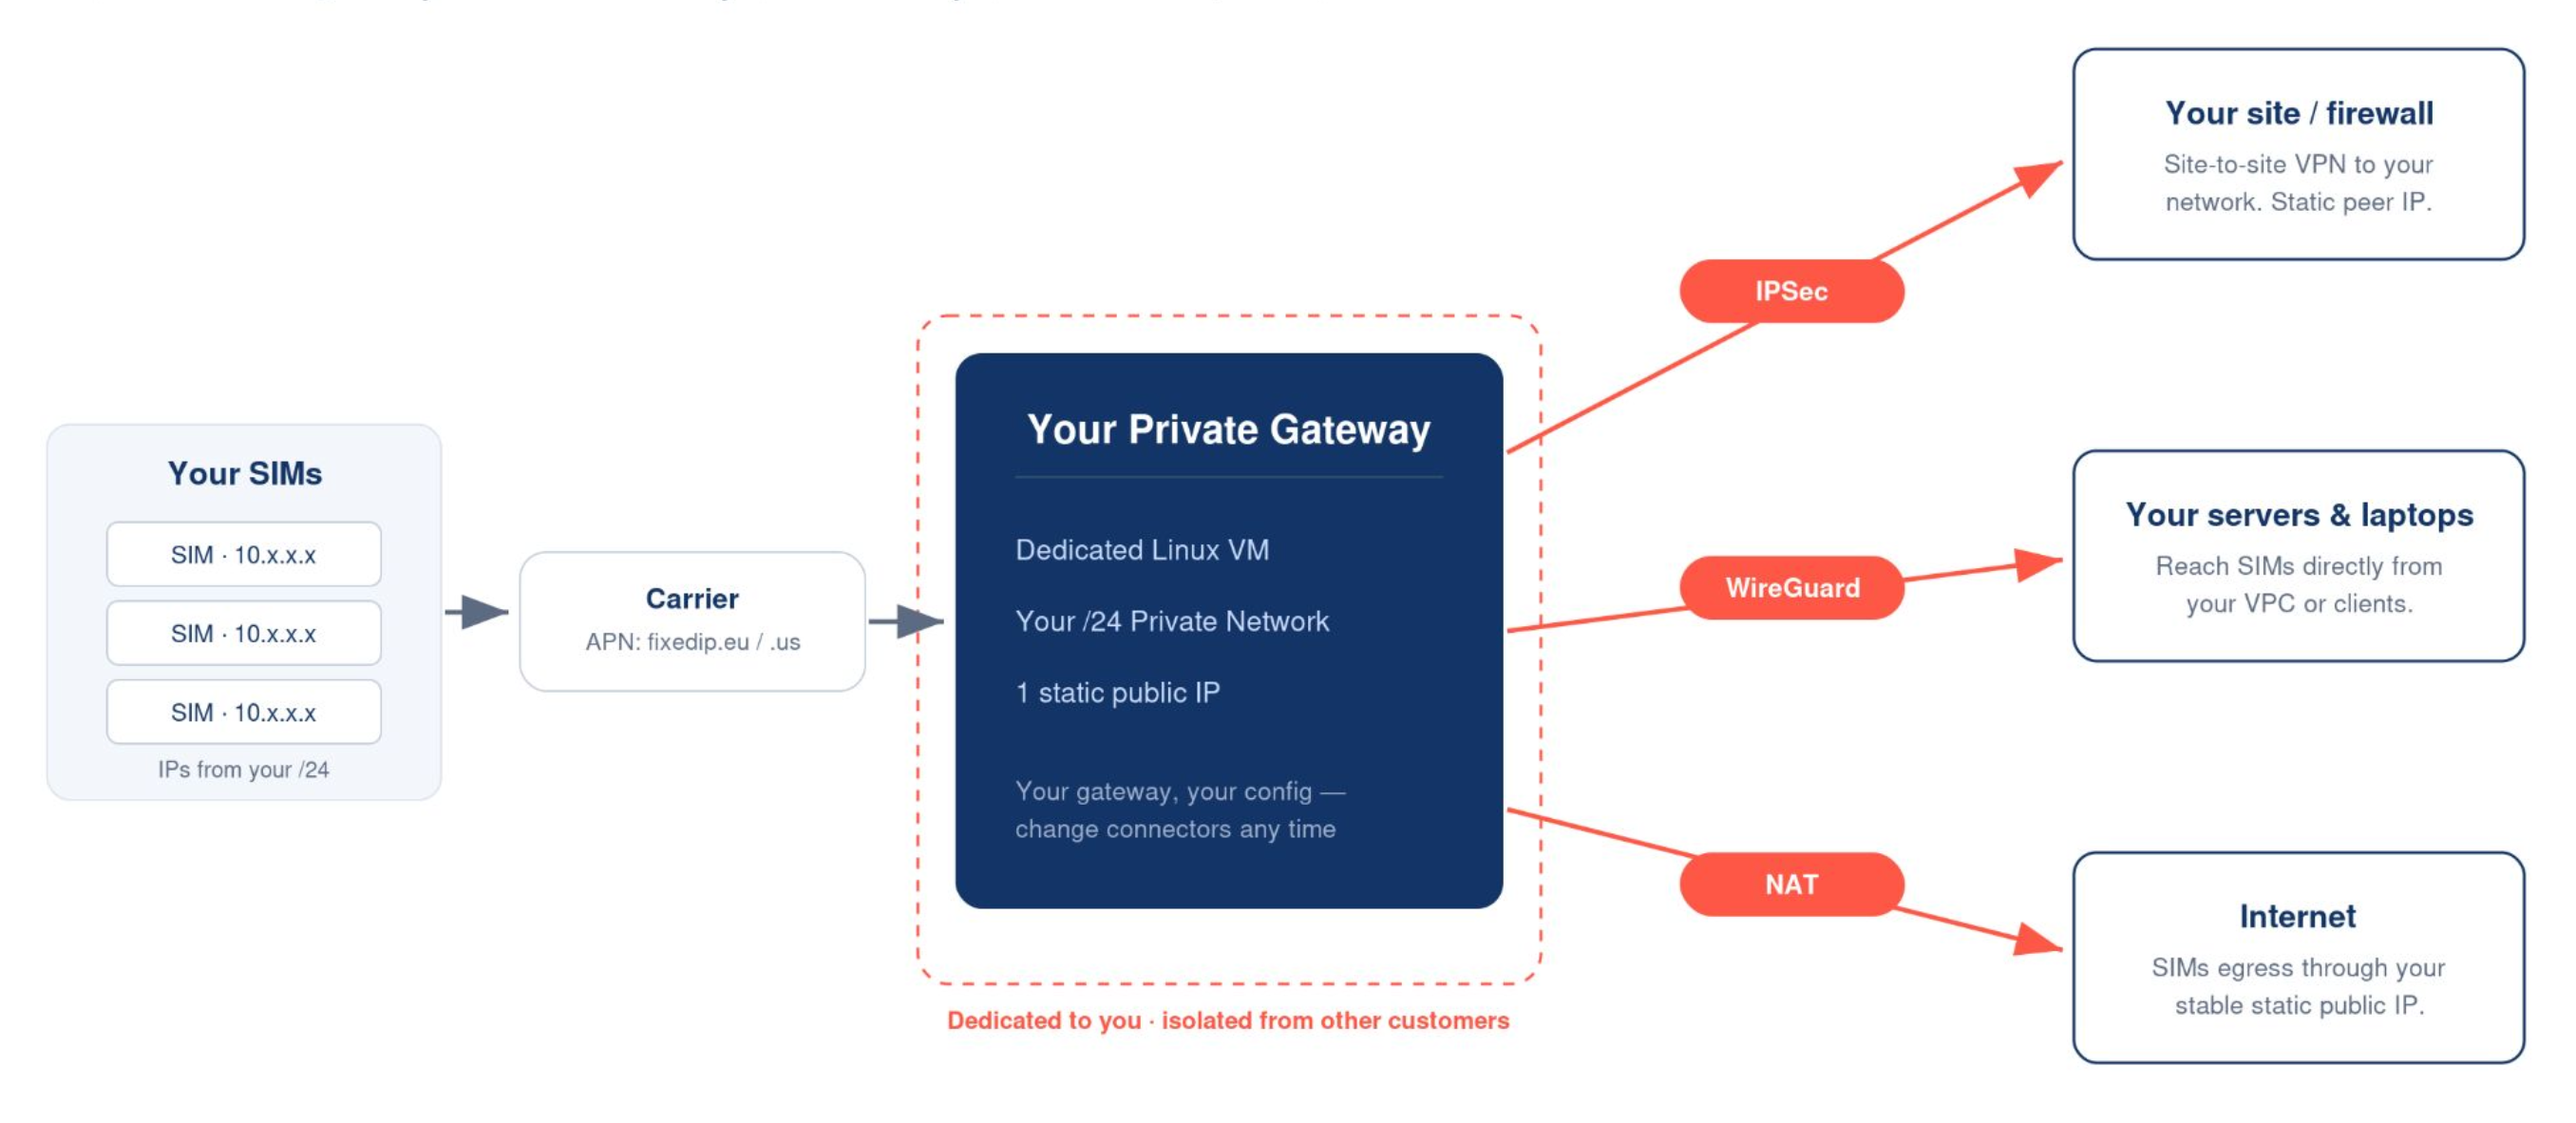
Un réseau privé attribue à un groupe de SIM des adresses IP fixes sur une passerelle dédiée à votre compte. Chaque réseau privé Simbase tourne sur sa propre passerelle privée, dans le POP et avec le connecteur de votre choix. Cet article présente la nouvelle architecture des réseaux privés Simbase et explique comment vous connecter avec WireGuard.
Que vous apporte un réseau privé ?
Une passerelle dédiée, rien que pour vous. Votre réseau privé tourne sur sa propre passerelle isolée, pas sur une machine partagée avec d'autres clients. Pas de voisins bruyants, pas de pannes causées par d'autres clients.
Des IP fixes attribuées par l'opérateur. Chaque SIM reçoit directement de l'opérateur une IP de votre propre plage. Aucune étape de NAT dynamique vers statique entre les deux.
Le connecteur de votre choix, configurable par réseau :
WireGuard, recommandé dans la plupart des cas, voir ci-dessous.
IPsec, un tunnel site à site bidirectionnel vers votre propre réseau, voir IPsec.
NAT, la passerelle donne aux SIM une IP publique sans tunnel VPN.
Le POP de votre choix. Francfort (UE) ou Virginie (États-Unis).
Pour comprendre à quoi sert un VPN et quand il vaut la peine d'en mettre un en place, consultez VPN pour l'IoT.
Déployer un réseau privé
Déployer un réseau privé et y affecter des SIM est simple :
Allez dans Private Networks dans votre tableau de bord Simbase.
Cliquez sur Create Network.
Nommez votre réseau, puis sélectionnez la Breakout location et le SIM Profile.
Déployez le réseau.
Les réseaux privés sont disponibles sur :
Profils Black, Green et Red : passerelles US et UE
Profils Blue et Yellow : passerelle UE uniquement
Pour affecter des SIM à votre réseau :
Ouvrez le réseau privé que vous venez de créer.
Allez dans SIM cards.
Cliquez sur Assign SIMs.
Recherchez les SIM à ajouter au réseau privé et cliquez sur "Assign Selected".
APN requis :
SIM avec profil Black, Green ou Red : pour la passerelle US, fixedip.us (Virginie), pour la passerelle UE, fixedip.eu (Francfort).
SIM avec profil Blue ou Yellow : passerelle UE uniquement : fixedip.eu (Francfort)
Se connecter avec WireGuard

La connexion se résume à un copier-coller : Simbase génère une configuration prête à l'emploi pour votre réseau privé. Installez le client, créez un tunnel vide, collez la configuration et activez-le.
Une configuration ressemble à ceci :
1. Téléchargez vos fichiers de configuration
L'e-mail de votre réseau contient cinq liens Bitwarden Send et un mot de passe. Chaque lien vous donne une configuration WireGuard prête à l'emploi au format .txt pour un appareil ou un client à connecter.
Pour chaque lien :
Ouvrez l'e-mail et copiez le mot de passe qu'il contient.
Cliquez sur le lien Bitwarden Send. Une page Bitwarden s'ouvre dans votre navigateur.
Collez le mot de passe dans le champ prévu et cliquez sur Continue.
Cliquez sur Download. Un fichier
.txtest enregistré sur votre ordinateur, par exemplewireguard_profile_1.txt.Répétez l'opération pour les autres liens.
Ouvrez l'un des fichiers téléchargés dans un éditeur de texte pour vérifier qu'il s'agit bien d'une configuration : une section [Interface] et une section [Peer] doivent y figurer.
2. Installez l'application WireGuard
Windows, macOS ou Linux : wireguard.com/install.
iPhone ou iPad : l'App Store.
Android : Google Play.
Ouvrez l'application une fois installée.
3. Ajouter un tunnel (ordinateur)
Ouvrez l'un de vos fichiers
.txttéléchargés dans un éditeur de texte (Bloc-notes sous Windows, TextEdit sous macOS).Sélectionnez tout et copiez.
Dans l'application WireGuard, cliquez sur Add Tunnel et choisissez Add empty tunnel.
Effacez tout le contenu de l'éditeur qui s'ouvre.
Collez votre configuration.
Donnez-lui un nom facile à reconnaître, par exemple
Réseau privé Simbase 1.Cliquez sur Save.
Sélectionnez le tunnel dans la liste et cliquez sur Activate.
En quelques secondes, le statut passe à Active, et vous voyez une heure de "Latest handshake" ainsi que les octets envoyés et reçus. Vous êtes alors connecté.
4. Ajouter un tunnel (mobile)
Enregistrez le fichier .txt sur votre téléphone, ouvrez l'application WireGuard, appuyez sur +, choisissez Create from file or archive et sélectionnez le fichier. Appuyez ensuite sur le tunnel pour l'activer.
Si votre téléphone ne vous laisse pas choisir un fichier .txt, renommez-le pour qu'il se termine par .conf au lieu de .txt.
5. Vérifiez que tout fonctionne
Dans l'application WireGuard, vérifiez que le tunnel affiche Active, avec un Latest handshake récent et des octets envoyés et reçus qui augmentent.
Une fois le tunnel actif, envoyez un ping à l'une de vos SIM sur son IP fixe, indiquée dans la liste par SIM que Simbase vous a envoyée.
Testez ensuite le service dont vous avez vraiment besoin, comme SSH ou l'interface web de l'appareil. Certains appareils ne répondent pas au ping alors qu'ils sont joignables.
Si une SIM ne répond pas :
Vérifiez que la SIM est à l'état Enabled et qu'elle s'est reconnectée au réseau depuis le changement d'APN. Un appareil qui ne s'est pas reconnecté utilise encore l'ancien APN. Voir Statut de la SIM.
Vérifiez que l'appareil est configuré sur fixedip.eu ou fixedip.us, selon le POP de votre passerelle.
Vérifiez le pare-feu de l'appareil lui-même. Le tunnel peut être actif et sain alors que l'appareil bloque le trafic.
Routeurs Teltonika, par SMS
Les routeurs Teltonika acceptent les changements d'APN à distance par SMS, sans accès physique ni session VPN :
Remplacez
<router_password>par le mot de passe SMS du routeur.Il se configure dans Services → Mobile Utilities → SMS Utilities.
Utilisez
fixedip.usau lieu defixedip.eusi votre réseau est dans le POP US.Envoyez le SMS à la SIM depuis le tableau de bord. Le routeur applique le changement et se reconnecte automatiquement.
Autres fabricants
La plupart des routeurs et modules cellulaires acceptent les mises à jour d'APN à distance via leur plateforme de gestion, par exemple Cradlepoint NetCloud, Sierra Wireless AirLink, Robustel RCMS ou InHand iManager. Si vous utilisez un outil de gestion de flotte, appliquez d'abord le changement d'APN depuis cet outil et testez-le sur un petit groupe avant de le déployer sur toute la flotte.
Pour les modules embarqués (Quectel, Telit, Sierra, u-blox), utilisez une commande AT via votre canal de contrôle série ou MQTT existant :
Questions fréquentes
Oui, chaque réseau privé coûte 3 $/€/£ par jour et inclut un sous-réseau /24.
Oui. NAT est l'un des trois connecteurs disponibles, avec WireGuard et IPsec. Avec NAT, la passerelle donne à vos SIM une IP publique sans tunnel.
Aucune limite. Votre e-mail de configuration contient cinq configurations prêtes à l'emploi. Contactez le support si vous avez besoin de plus.
Non, OpenVPN n'est plus disponible. Nous sommes passés à WireGuard, qui offre de meilleures performances et une meilleure stabilité.
Articles associés
IPsec : configurer ou migrer un tunnel IPsec bidirectionnel
VPN pour l'IoT : quand un VPN vaut la complexité supplémentaire
IP publiques : pour joindre une seule SIM depuis l'extérieur, sans réseau privé
Network Address Translation (NAT) : ce que cela signifie pour l'IoT
Vérifier la compatibilité : assurez-vous que votre appareil est compatible avant le déploiement


© 2026 Simbase. Tous droits réservés.