

WireGuard für dein privates Simbase-Netzwerk einrichten
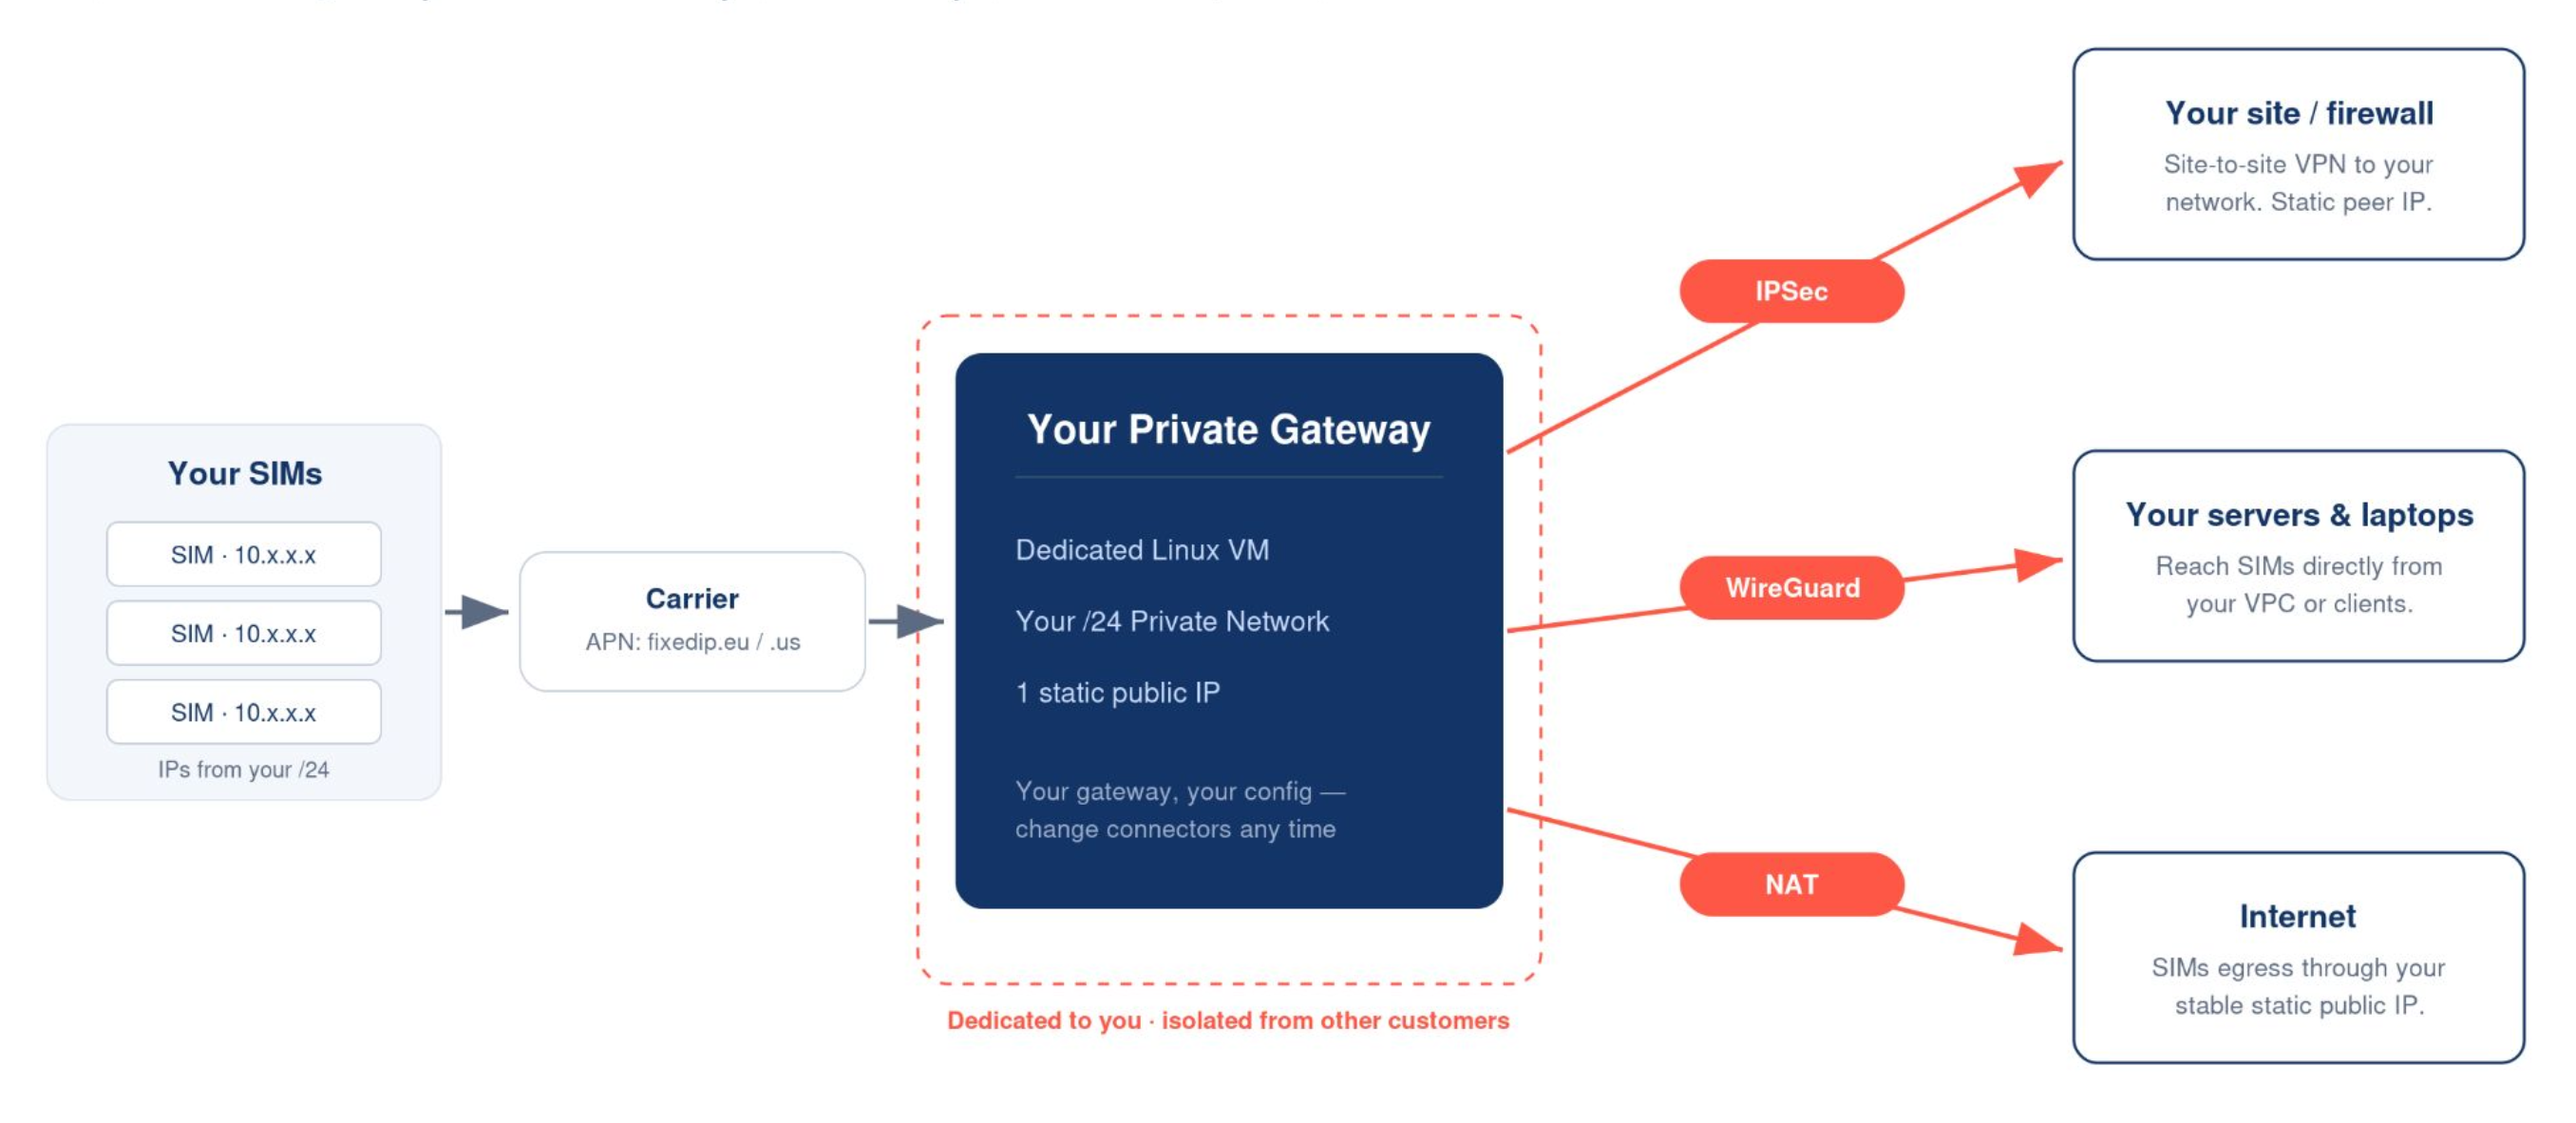
Ein privates Netzwerk gibt einer Gruppe von SIMs feste IP-Adressen auf einem Gateway, das nur deinem Konto gehört. Jedes private Netzwerk von Simbase läuft auf einem eigenen privaten Gateway, in einem POP deiner Wahl und mit einem Connector deiner Wahl. Dieser Artikel beschreibt die neue Architektur der privaten Netzwerke von Simbase und wie du dich per WireGuard verbindest.
Was bringt dir ein privates Netzwerk?
Ein eigenes Gateway, nur für dich. Dein privates Netzwerk läuft auf einem eigenen, isolierten Gateway, nicht auf einer Maschine, die du mit anderen Kunden teilst. Keine störenden Nachbarn, keine Ausfälle durch andere Kunden.
Feste IPs, vergeben beim Carrier. Jede SIM erhält direkt vom Carrier eine IP aus deinem eigenen Bereich. Ein NAT-Schritt von dynamisch zu statisch dazwischen entfällt.
Connector nach Wahl, pro Netzwerk einstellbar:
WireGuard, für die meisten Setups empfohlen, siehe unten.
IPsec, ein bidirektionaler Site-to-Site-Tunnel in dein eigenes Netzwerk, siehe IPsec.
NAT, das Gateway gibt SIMs eine öffentliche IP, ohne VPN-Tunnel.
POP nach Wahl. Frankfurt (EU) oder Virginia (USA).
Was ein VPN leistet und wann sich die Einrichtung lohnt, erfährst du unter VPN für IoT.
Ein privates Netzwerk bereitstellen
Ein privates Netzwerk bereitzustellen und ihm SIMs zuzuweisen, ist einfach:
Öffne Private Networks in deinem Simbase-Dashboard.
Klicke auf Create Network.
Gib deinem Netzwerk einen Namen und wähle die Breakout location und das SIM Profile.
Stelle das Netzwerk bereit.
Private Netzwerke werden unterstützt auf:
Black-, Green- und Red-Profilen: Gateways in den USA und der EU
Blue- und Yellow-Profilen: nur EU-Gateway
So weist du deinem Netzwerk SIMs zu:
Öffne das neu erstellte private Netzwerk.
Gehe zu SIM cards.
Klicke auf Assign SIMs.
Suche die SIMs, die du dem privaten Netzwerk hinzufügen willst, und klicke auf "Assign Selected".
Erforderliche APNs:
SIMs mit Black-, Green- oder Red-Profil: für das US-Gateway fixedip.us (Virginia), für das EU-Gateway fixedip.eu (Frankfurt).
SIMs mit Blue- oder Yellow-Profil: nur EU-Gateway: fixedip.eu (Frankfurt)
Mit WireGuard verbinden

Die Verbindung ist reines Copy-and-paste: Simbase erstellt eine fertige Konfiguration für dein privates Netzwerk. Installiere den Client, lege einen leeren Tunnel an, füge die Konfiguration ein und aktiviere ihn.
Eine Konfiguration sieht ungefähr so aus:
1. Konfigurationsdateien herunterladen
Die E-Mail zu deinem Netzwerk enthält fünf Bitwarden-Send-Links und ein Passwort. Jeder Link liefert eine fertige WireGuard-Konfiguration im Format .txt für jeweils ein Gerät oder einen Client, den du verbinden willst.
Für jeden Link:
Öffne die E-Mail und kopiere das darin angezeigte Passwort.
Klicke auf den Bitwarden-Send-Link. In deinem Browser öffnet sich eine Bitwarden-Seite.
Füge das Passwort in das Passwortfeld ein und klicke auf Continue.
Klicke auf Download. Eine Datei im Format
.txtwird auf deinem Computer gespeichert, zum Beispielwireguard_profile_1.txt.Wiederhole das für die übrigen Links.
Öffne eine der heruntergeladenen Dateien in einem Texteditor und prüfe, ob sie wie eine Konfiguration aussieht. Darin sollten ein Abschnitt [Interface] und ein Abschnitt [Peer] stehen.
2. WireGuard-App installieren
Windows, macOS oder Linux: wireguard.com/install.
iPhone oder iPad: im App Store.
Android: bei Google Play.
Öffne die App nach der Installation.
3. Tunnel hinzufügen (Desktop)
Öffne eine heruntergeladene Datei im Format
.txtin einem Texteditor (Editor unter Windows, TextEdit unter macOS).Markiere alles und kopiere es.
Klicke in der WireGuard-App auf Add Tunnel und wähle Add empty tunnel.
Lösche alles im neuen Editor, der sich öffnet.
Füge deine Konfiguration ein.
Gib dem Tunnel einen eindeutigen Namen, zum Beispiel
Simbase privates Netzwerk 1.Klicke auf Save.
Wähle den Tunnel in der Liste aus und klicke auf Activate.
Innerhalb weniger Sekunden wechselt der Status auf Active, und du siehst eine Zeit bei "Latest handshake" sowie gesendete und empfangene Bytes. Dann bist du verbunden.
4. Tunnel hinzufügen (Mobilgerät)
Speichere die Datei im Format .txt auf deinem Smartphone, öffne die WireGuard-App, tippe auf +, wähle Create from file or archive und wähle die Datei aus. Tippe dann auf den Tunnel, um ihn einzuschalten.
Lässt dein Smartphone keine Datei im Format .txt zu, benenne sie zuerst so um, dass sie auf .conf endet.
5. Funktion prüfen
Prüfe in der WireGuard-App, ob der Tunnel Active anzeigt, mit einem aktuellen Latest handshake und steigenden Werten für gesendete und empfangene Bytes.
Pinge bei aktivem Tunnel eine deiner SIMs über ihre feste IP an. Die IPs findest du in der Liste pro SIM, die Simbase dir geschickt hat.
Teste danach den Dienst, den du wirklich brauchst, etwa SSH oder die Weboberfläche des Geräts. Manche Geräte antworten nicht auf Ping, obwohl sie erreichbar sind.
Wenn eine SIM nicht antwortet:
Prüfe, ob die SIM auf Enabled steht und sich seit der APN-Änderung neu im Netz angemeldet hat. Ein Gerät, das sich noch nicht neu verbunden hat, nutzt noch die alte APN. Siehe SIM-Status.
Prüfe, ob das Gerät auf fixedip.eu oder fixedip.us eingestellt ist, passend zum POP deines Gateways.
Prüfe die Firewall des Geräts selbst. Der Tunnel kann einwandfrei laufen, während das Gerät den Traffic verwirft.
Teltonika-Router, per SMS
Teltonika-Router übernehmen APN-Änderungen per SMS aus der Ferne. Du brauchst also weder physischen Zugang noch eine VPN-Sitzung:
Ersetze
<router_password>durch das SMS-Passwort des Routers.Einstellbar unter Services → Mobile Utilities → SMS Utilities.
Verwende
fixedip.usstattfixedip.eu, wenn dein Netzwerk im US-POP läuft.Sende die SMS über das Dashboard an die SIM. Der Router übernimmt die Änderung und verbindet sich automatisch neu.
Andere Hersteller
Die meisten Mobilfunkrouter und -module unterstützen APN-Änderungen aus der Ferne über ihre Managementplattform, zum Beispiel Cradlepoint NetCloud, Sierra Wireless AirLink, Robustel RCMS oder InHand iManager. Nutzt du ein Tool für das Flottenmanagement, spiele die APN-Änderung zuerst dort aus und teste sie an einer kleinen Gruppe, bevor du die ganze Flotte umstellst.
Für Embedded-Module (Quectel, Telit, Sierra, u-blox) nutzt du einen AT-Befehl über deinen bestehenden seriellen oder MQTT-Steuerkanal:
Häufige Fragen
Ja, jedes private Netzwerk kostet $/€/£ 3 pro Tag und enthält ein /24-Subnetz.
Ja. NAT ist neben WireGuard und IPsec eine der drei Connector-Optionen. Mit NAT gibt das Gateway deinen SIMs eine öffentliche IP ohne Tunnel.
Unbegrenzt viele. Deine Setup-E-Mail enthält fünf fertige Konfigurationen. Wenn du mehr brauchst, wende dich an den Support.
Nein, OpenVPN lässt sich nicht mehr nutzen. Wir sind auf WireGuard umgestiegen, weil es bessere Performance und Stabilität bietet.
Weiterführende Artikel
IPsec: bidirektionalen IPsec-Tunnel einrichten oder migrieren
VPN für IoT: wann sich der zusätzliche Aufwand eines VPN lohnt
Öffentliche IPs: eingehende Erreichbarkeit einer einzelnen SIM ohne privates Netzwerk
Network Address Translation (NAT): was das für IoT bedeutet
Kompatibilität prüfen: prüfe vor dem Rollout, ob dein Gerät kompatibel ist


© 2026 Simbase. Alle Rechte vorbehalten.